資通安全
本公司已於108年導入ISO 27001資通安全管理系統,並定期 取得ISO 27001認證,目前證書有效期為109年1月29日至114年10月31日。 透過ISO 27001資通安全管理系統之導入,強化資通安全事件之應變處理能力,保護公司與客戶之資產安全。
一、資通安全管理策略與架構:
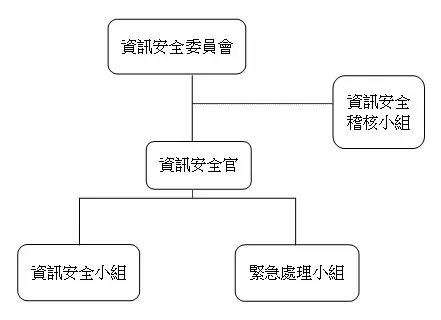
(一).資訊安全組織架構與工作執掌
-
資訊安全委員會:
- 負責資訊安全管理制度相關事項之決議。
- 每年定期或視需要召開會議,審查資訊安全管理相關事宜。
-
資訊安全長兼召集人:資訊安全委員會設置資訊安全長兼召集人一名。
- 負責審核資訊安全政策、計畫、技術規範之研議、建置、評估及資訊安全教育訓練等相關事項。
- 視需要召開跨組別之資源協調會議,負責協調資訊安全管理制度執行所需之相關資源分配。
-
資訊安全官:由資訊安全委員會指派專人擔任。
- 負責協調資訊安全小組與緊急處理小組資訊安全相關作業。
- 負責對資訊安全狀況進行預警、監控,並對資訊安全狀況與事件進行處置。
- 對於資訊安全管理之改善提出建議,以及協助執行資訊安全之自我檢核。
-
資訊安全小組:由資訊安全委員會指派人員組成,負責規劃執行各項資訊安全作業。
- 制定資訊安全管理相關規範。
- 推動資訊安全相關活動。
- 辦理資訊安全相關教育訓練。
- 建立風險管理制度,執行風險管理。
- 建立安全事件緊急應變暨復原措施。
- 執行稽核改善建議事項。
- 執行預防措施之改善。
- 研討新資訊安全產品或技術。
- 執行資訊安全委員會決議事項。
- 鑑別資訊安全相關之法規。
- 識別資訊安全相關法令、法規與契約之要求,並定期檢討與更新。
-
緊急處理小組:緊急處理小組為任務編組,成員相關權責及作業內容分述如下:
-
(1)召集人
- 當重大資安事件發生時,負責聯絡及召集緊急處理小組。
- 協調及督導各關鍵業務流程負責人執行作業,並協調資源之調派使用。
- 依據事件評估之結果,得依現況建請資訊安全委員會召集人決議是否宣布災變並啟動業務永續運作計畫。
- 當災變發生時,配合救災單位負責搶救人員、物資與設備等,以及現場指揮工作。
- 負責災後協調、指揮清理災害現場。
- 負責規劃原營運場所之現場復原工作。
-
(2)各關鍵業務流程負責人
- 負責召集相關人員,發展、維護、更新修訂及執行各災害復原程序。
- 每年負責召集相關人員進行業務永續運作計畫之測試演練。
- 負責原營運場所或異地備援場所之應變、處理、復原及運轉測試工作。
- 負責災害現場證據收集,俾利未來訴訟與損害求償事宜。
- 災害現場評估損害狀況及執行原營運場所之現場復原工作。
-
(1)召集人
-
資訊安全稽核小組
- 擬定資訊安全稽核計畫。
- 執行資訊安全稽核。
- 撰寫資訊安全稽核報告。
- 追蹤不符合事項之改善執行情形。
(二) 資訊安全政策
-
目標
為維護本公司資訊之機密性、完整性與可用性,並保障使用者資料隱私之安全,期藉由本公司全體同仁共同努力以達成下列目標:
- 保護本公司業務資訊,避免未經授權的存取,確保其機密性。
- 保護本公司業務資訊,避免未經授權的修改,確保其正確性與完整性。
- 建立本公司營運持續計畫,確保本公司業務服務之持續運作。
- 確保本公司各項業務服務之執行須符合相關法令或法規之要求。
-
原則
- 所有同仁應充分了解本政策之目的及其職責。
- 單位主管對於本政策及相關作業規範之遵循,應負監督、執行、稽核之職責。
- 關鍵性業務之資訊資產應定期盤點、分類分級,針對重要資訊資產進行風險評鑑,並據以實施適當的防護措施。
- 內部同仁與委外廠商均須依規定程序及指定措施辦理資訊業務。
- 內部同仁與委外廠商應透過適當通報機制,報告資訊安全事件及資訊安全弱點。
- 任何危害資訊安全之行為人員,視情節輕重追究其民事、刑事及行政責任與相關懲處。
- 定期審查資訊安全管理制度之有效性。
(三) 管理審查會議
- 資訊安全委員會每年至少召開一次管理審查會議,必要時得召開臨時會議。
-
管理審查會議審查內容包含:
- 檢視與調整資安政策
- 過往管理審查之議案的處理狀態。
- 與資訊安全管理系統有關之內部及外部議題的變更。
-
資訊安全績效之回饋,包含下列之項目:
- 不符合項目及矯正措施。
- 監控及量測結果。
- 稽核結果。
- 資訊安全目標之達成。
- 關注方之回饋。
- 風險評鑑結果及風險處理計畫之狀態。
- 持續改善之機會
二、具體管理方案:
-
(一)資訊資產
- 資訊設備與媒體管理:包含電腦設備、週邊設備、網路設備、一般事務機器、筆記型電腦、平板電腦、智慧型手機、行動裝置、光碟片、隨身碟、各式記憶卡及可移除式儲存裝置。
-
(二) 風險評鑑
- 風險評估
- 風險處理
-
(三) 實體與環境
-
機房管理
- 控制措施
- 設備安全
- 硬體資訊資產安全維護
- 資訊機房設備安全維護
-
機房管理
-
(四) 通訊與作業
- 防火牆管理
- 伺服器安全管理
- 弱點管理
- 備份管理
- 軟體管理
-
(五) 存取控制
- 帳號與密碼管理
- (六) 資訊安全事件
-
(七) 營運持續
- 營運流程衝擊分析
- 營運持續運作計畫演練
- (八) 資訊安全稽核
-
(九) 資訊安全人力資源
- 教育訓練
- 委外管理
- (十) 系統開發與維護
三、投入資通安全管理之資源:
-
(一) 機房更新與維護
- 雙機高可用性防火牆
- Layer 3 交換器
- 獨立冷氣空調更換
- UPS 更換
- 全面更換安規PDU
-
(二) 教育訓練
- 每年至少實施2~3次的全體員工資安教育訓練
- 每半年一次全體員工資安宣導文件 (E-mail 發送)
- (三) 企業營運持續運作之實際演練
- (四) 每年至少舉行一次資訊安全管理審查會議
- (五) 每年舉行一次內部稽核與外部稽核